· 16 Min. Lesezeit
Zuletzt aktualisiert am
Die Geschichte von Zcash: Von Zerocoin bis Ironwood
Das Mainnet von Zcash startete am 28. Oktober 2016, doch die Ideen dahinter sind älter, als dieses Datum vermuten lässt – und ihre Herkunft erklärt mehr darüber, was Zcash eigentlich ist, als das Startdatum allein.
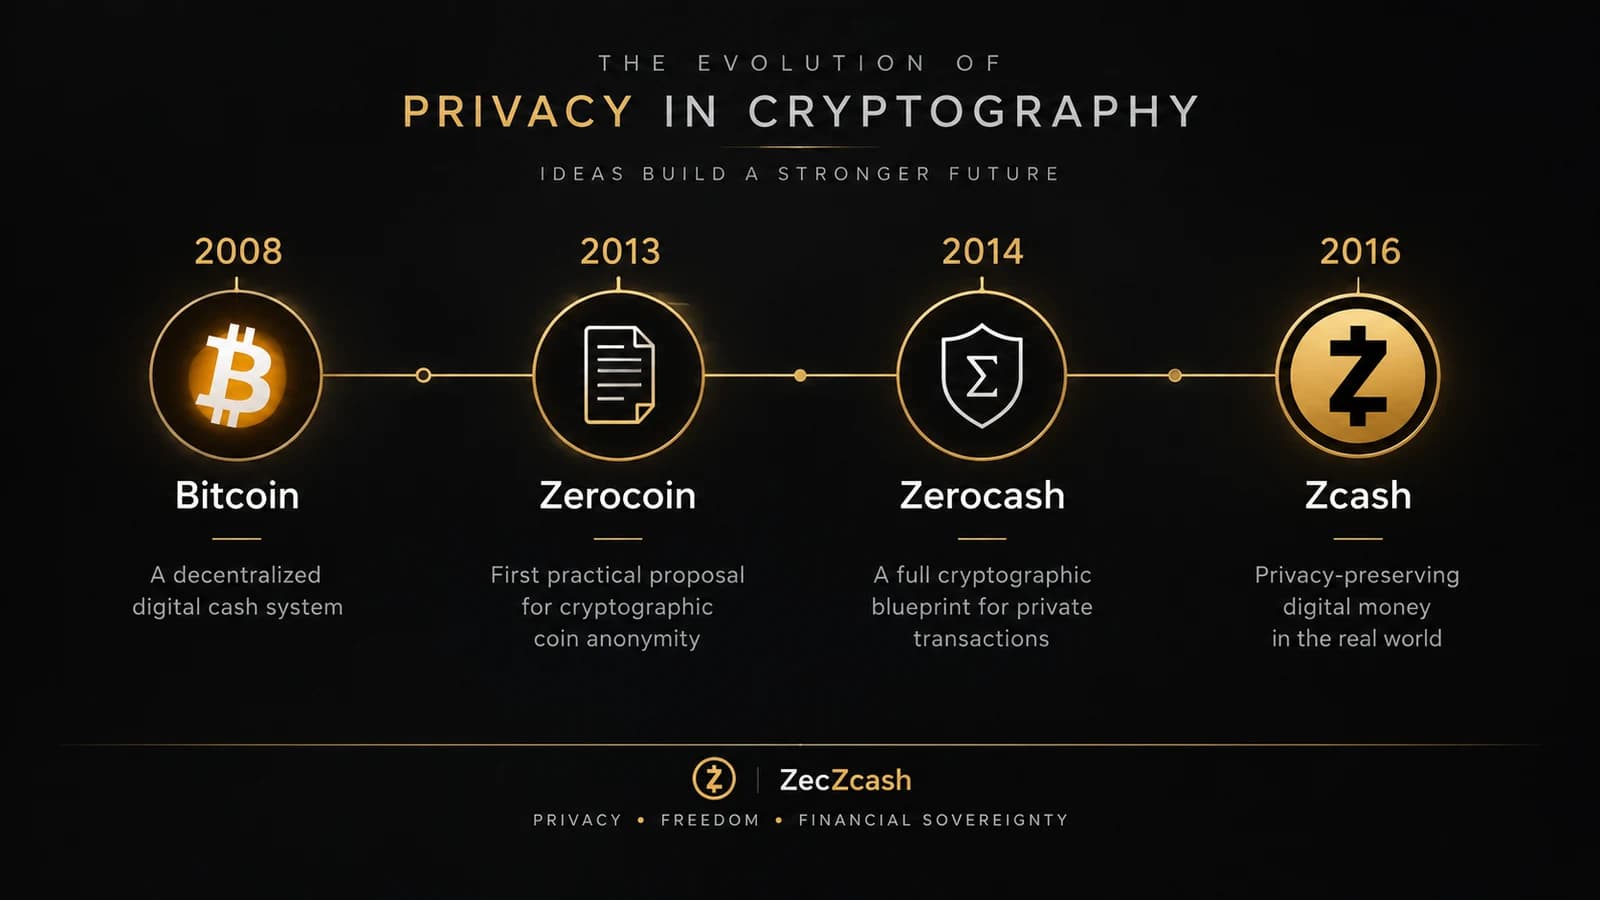
Bitcoin löste 2008 ein Problem, an dem frühere Versuche mit digitalem Bargeld gescheitert waren: wie sich ein dezentrales Netzwerk darauf einigt, wem was gehört, ohne dass eine zentrale Instanz Buch führt. Die Lösung war ein öffentliches Ledger – jede Transaktion ist dauerhaft für jeden sichtbar, der hinschaut. Satoshi Nakamotos Whitepaper ging in einem eigenen Abschnitt direkt auf die Privatsphäre ein und schlug Pseudonymität als Abhilfe vor: Transaktionen laufen über öffentliche Schlüssel, die nicht direkt mit einer realen Identität verknüpft sind, und für jede Transaktion wird ein neues Schlüsselpaar erzeugt, damit ein Beobachter möglichst wenig miteinander verknüpfen kann. Das Whitepaper benannte auch ausdrücklich die Grenze dieses Ansatzes: Sobald eine einzige Transaktion die Identität eines Besitzers verrät, ist alles andere, was im Transaktionsgraphen damit verbunden ist, ebenfalls offengelegt.
Die Lücke zwischen „pseudonym“ und „tatsächlich privat“ zu schließen, wurde zum Vorhaben einer eigenen Linie akademischer Kryptografie, die fünf Jahre später begann – keine Fortsetzung von Bitcoins eigenem Design und nichts, was Nakamotos Whitepaper vorhergesehen oder befürwortet hätte.
2013 – Zerocoin, ein Privatsphäre-Patch für Bitcoin
2013 veröffentlichten die Johns-Hopkins-Forscher Ian Miers, Christina Garman, Matthew Green und Aviel Rubin auf dem IEEE Symposium on Security and Privacy das Paper „Zerocoin: Anonymous Distributed E-Cash from Bitcoin“. Zerocoin war keine frühe Version von Zcash – es war als Erweiterung gedacht, die auf Bitcoin selbst aufgesetzt werden sollte, nicht als eigene Währung.
Das Problem, auf das es abzielte, war konkret: Bitcoin-Adressen mögen pseudonym sein, aber der Transaktionsgraph, der sie verbindet, ist vollständig öffentlich – und sobald eine Adresse mit einer realen Identität verknüpft ist, kann Blockchain-Analyse von dort aus nach außen verfolgen. Mit Zerocoin konnte man Bitcoins in „Zerocoins“ und wieder zurück umwandeln und genau diese Verbindung aufbrechen: Wer ausgab, konnte beweisen, dass seine Münze zu einer gültigen, bereits geprägten Menge gehörte, ohne zu verraten, zu welcher. Beträge oder den vollständigen Ursprung und das Ziel einer Transaktion verbarg es nicht; es verbarg, welche konkrete Münze aus der Menge ausgegeben wurde. Das war ein echtes Ergebnis, blieb aber hinter dem zurück, was die Autoren als Nächstes wollten: eine Währung, in der Beträge, Sender und Empfänger standardmäßig privat bleiben können – nicht nur innerhalb einer Menge unverknüpfbar.
2014 – Zerocash und der Durchbruch mit zk-SNARKs
Ein Jahr später veröffentlichte weitgehend dieselbe Forschungsgruppe – Eli Ben-Sasson, Alessandro Chiesa, Christina Garman, Matthew Green, Ian Miers, Eran Tromer und Madars Virza – „Zerocash: Decentralized Anonymous Payments from Bitcoin“. Zerocash nutzte zk-SNARKs (zero-knowledge succinct non-interactive arguments of knowledge), ein Beweissystem, mit dem eine Partei eine andere davon überzeugen kann, dass eine Aussage wahr ist, ohne zu verraten, warum sie wahr ist – mit einem Beweis, der klein ist und sich schnell prüfen lässt.
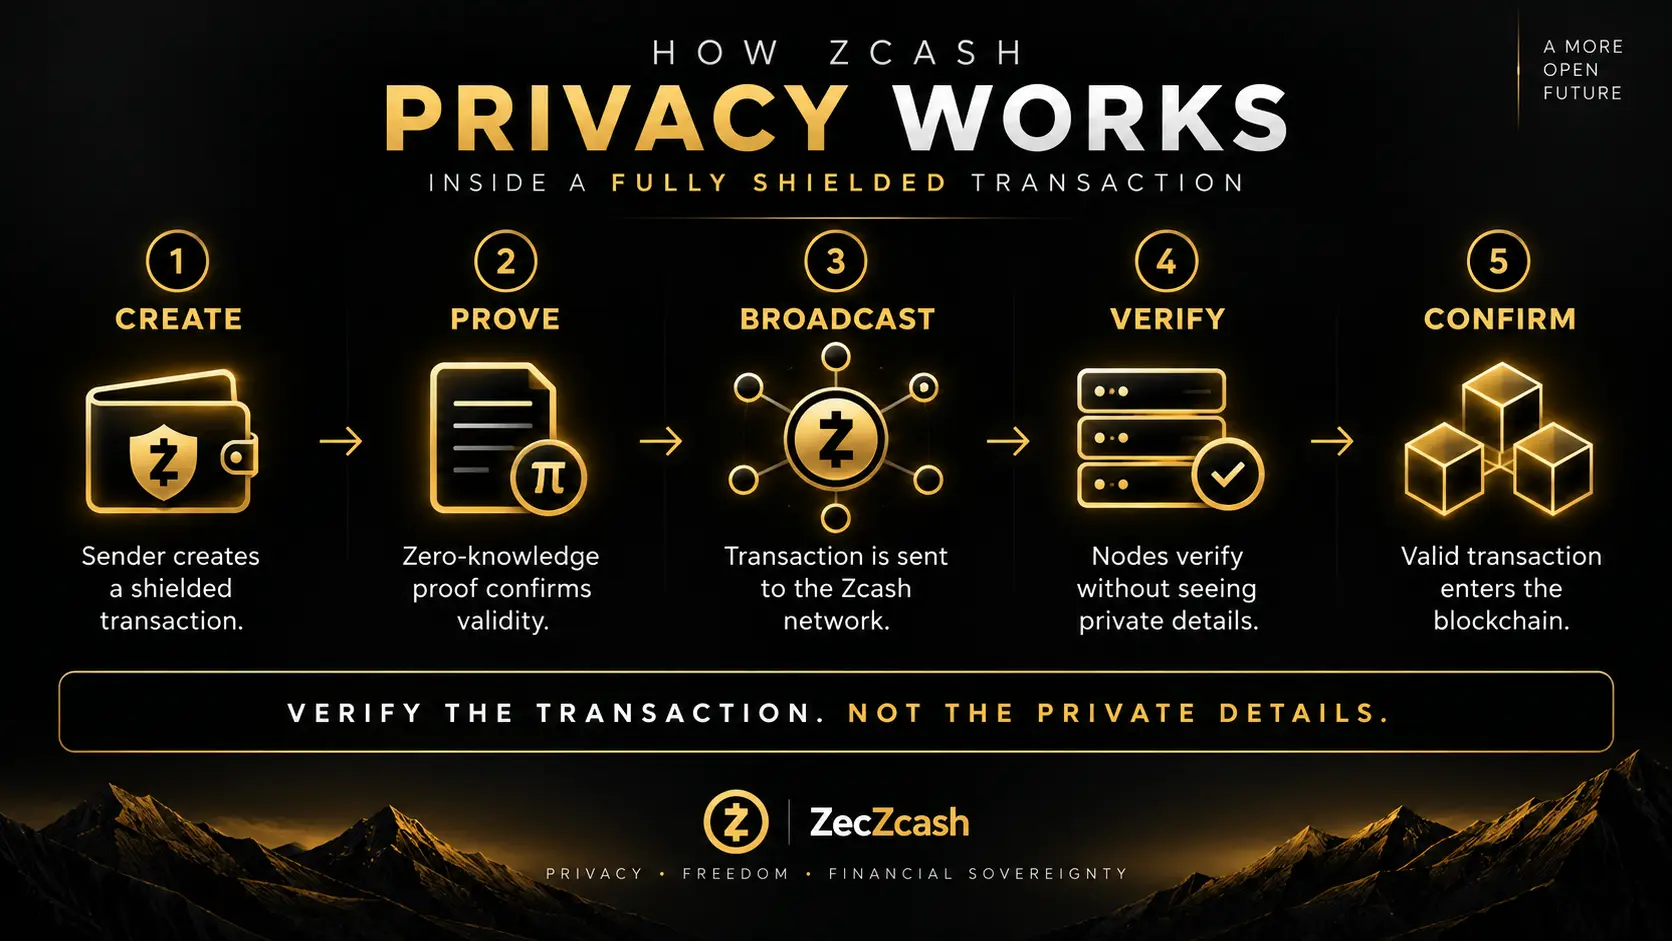
Auf Zahlungen angewendet, veränderte das, was möglich war. Statt nur zu beweisen, dass eine ausgegebene Münze zu irgendeiner gültigen Menge gehört, konnte eine Zerocash-Transaktion beweisen, dass ein ganzes Regelwerk eingehalten wurde – der Sender hatte die Mittel, nichts wurde doppelt ausgegeben, kein Geld wurde aus dem Nichts geschaffen –, ohne Sender, Empfänger oder Betrag gegenüber irgendjemandem offenzulegen, der sie prüft. Genau diese Fähigkeit wurde zum Shielded Pool von Zcash – und das sollte man präzise sagen, denn Zcash startete später mit geschützten und transparenten Adresstypen, und eine Transaktion, die eine transparente Adresse berührt, verrät immer noch das, was auch eine Bitcoin-Transaktion verraten würde. Wie diese Wahl heute für Nutzer funktioniert, erfährst du in Was ist Zcash?.
2015–2016 – Vom Paper zum Protokoll
Ein Forschungspaper ist noch keine Währung. Um aus Zerocash ein laufendes Netzwerk zu machen, brauchte es Software, einen Konsensmechanismus, eine Geldpolitik und einen Satz kryptografischer Parameter, von denen das zk-SNARK-Beweissystem abhing.
Das Unternehmen, das es baute, wurde 2015 rechtlich als Zerocoin Electric Coin Company, LLC eingetragen – diesen rechtlichen Namen behielt es; geändert hat sich stattdessen der öffentliche Auftritt: Zunächst trat es als „The Zcash Company“ auf, bevor es am 21. Februar 2019 ankündigte, künftig „Electric Coin Company“ zu heißen, unter anderem um Verwechslungen mit der separaten Zcash Foundation zu vermeiden. Zooko Wilcox leitete das Vorhaben, und mehrere Autoren des Zerocash-Papers, darunter Garman, kamen als Gründungswissenschaftler dazu – das war eher das ursprüngliche Forschungsteam, das seine eigene Implementierung baute, als ein externes Unternehmen, das akademische Arbeit lizenzierte.
Vor dem Start stand das Team vor einem Problem, das speziell mit der zk-SNARK-Konstruktion von Zerocash zusammenhing: Um ihre öffentlichen Parameter zu erzeugen, mussten zwangsläufig irgendwann geheime Informationen existieren, die anschließend vernichtet werden mussten.
Oktober 2016 – Die Zeremonie
Das Beweissystem, mit dem Zcash startete – später Sprout genannt –, benötigte ein sogenanntes Trusted Setup. Um seine Parameter zu erzeugen, mussten als Nebenprodukt der Mathematik kurzzeitig geheime Werte entstehen, die man „Toxic Waste“ („Giftmüll“) nannte. Hätte dieses Material überlebt und wäre in die falschen Hände geraten, hätte das Risiko nicht darin bestanden, private Transaktionsdaten offenzulegen – sondern in Falschgeld. Wer es besaß, hätte Beweise für geschützte Transaktionen konstruieren können, die nicht existierende Münzen ausgeben, und zwar unentdeckbar, denn der ganze Sinn des Beweissystems ist, dass ein gültiger und ein ungültiger Beweis für einen Prüfer, der den Parametern vertraut, identisch aussehen.
Die Antwort von Zcash bestand darin, keiner einzelnen Partei zu vertrauen. Die Parametererzeugung wurde in einer Mehrparteienberechnung auf sechs unabhängige Teilnehmer verteilt, durchgeführt am 22. und 23. Oktober 2016; jeder vernichtete nach seinem Beitrag seinen eigenen geheimen Anteil. Die Sicherheitseigenschaft lässt sich auch ohne die Kryptografie dahinter leicht formulieren: Die Parameter bleiben sicher, solange mindestens einer der sechs ehrlich war und seinen Anteil tatsächlich vernichtet hat, denn um den Toxic Waste zu rekonstruieren, braucht man jeden einzelnen Anteil.
Einer der sechs arbeitete unter einem Pseudonym: John Dobbertin. Wer das war, blieb fast sechs Jahre lang unbekannt.
28. Oktober 2016 – Zcash startet mit Sprout
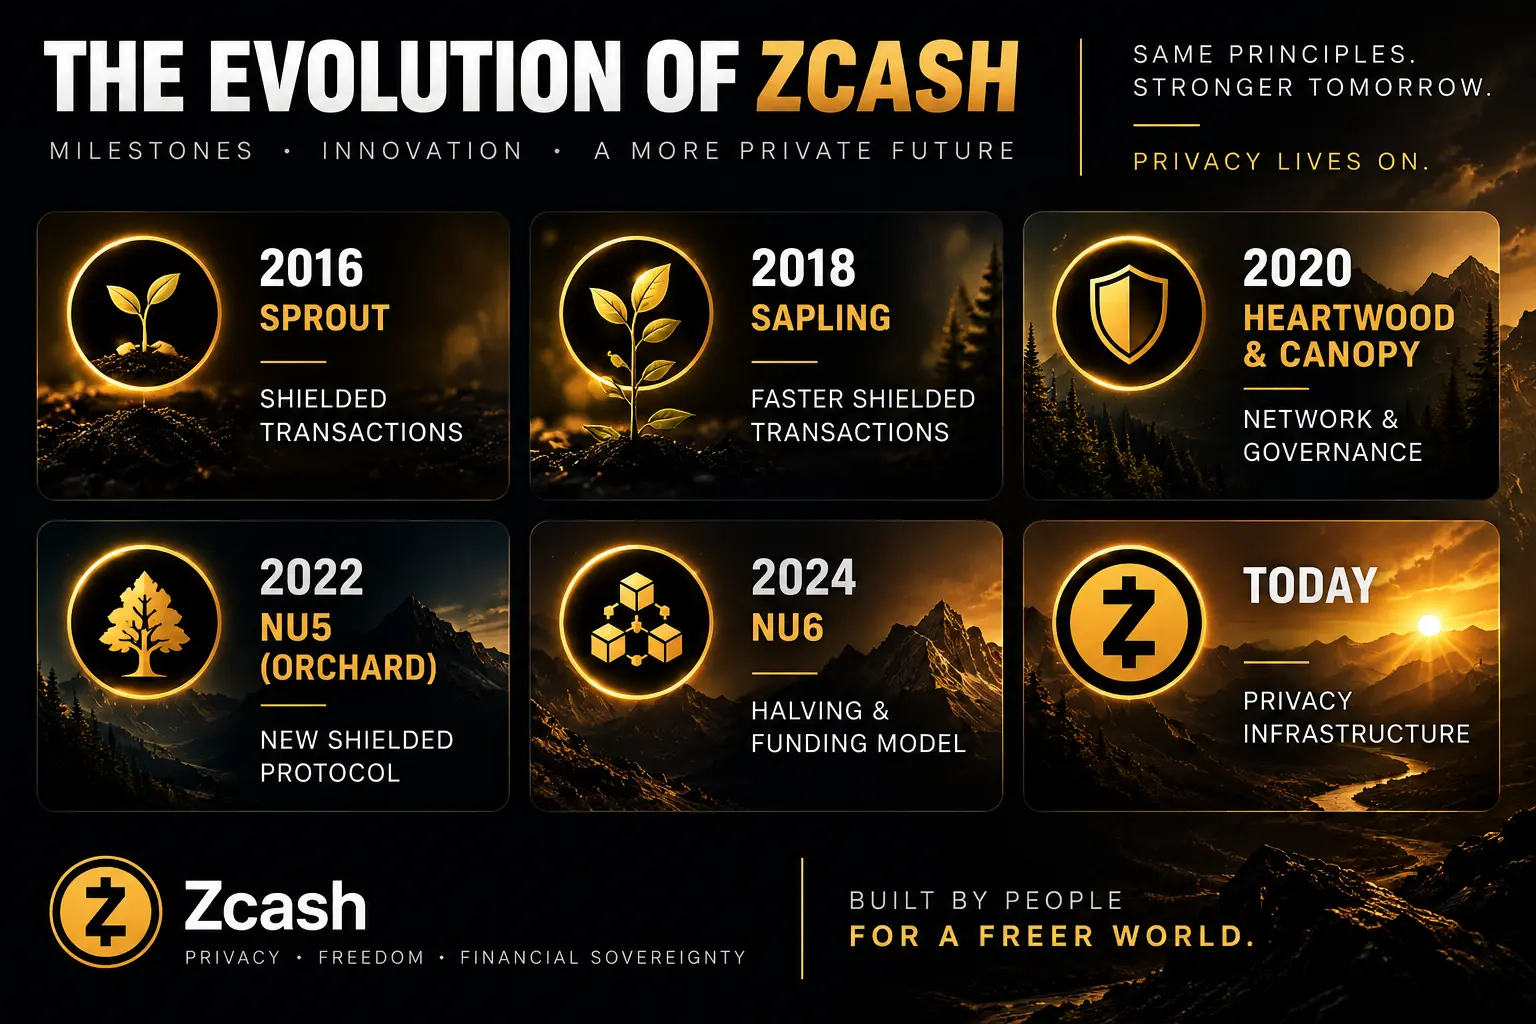
Das Mainnet von Zcash ging am 28. Oktober 2016 live, wenige Tage nach Abschluss der Zeremonie, mit Sprout als erstem geschützten Protokoll – die Forschungslinie von Zerocoin zu Zerocash lief damit zum ersten Mal in einem echten, feindseligen Netzwerk statt in einem akademischen Prototyp. Gleichzeitig zeigten sich deutlich die Kosten dieser ersten Generation: Eine einzige geschützte Transaktion zu erstellen, dauerte mehrere Dutzend Sekunden und benötigte Gigabytes an Arbeitsspeicher – auf einem Desktop machbar, auf einem Smartphone unpraktikabel. Geschütztes Zcash gab es also, aber es routinemäßig zu nutzen, ergab auf den Geräten der meisten Menschen noch keinen Sinn – eine Lücke, die zusammen mit dem Trusted Setup, von dem das System weiterhin abhing, die nächsten Jahre des Protokolls prägte.
2017 – Eine unabhängige Zcash Foundation
2017 wurde die Zcash Foundation als unabhängige gemeinnützige Organisation gegründet, getrennt von der gewinnorientierten Electric Coin Company, um das Protokoll zu betreuen und privatsphäreschützende Kryptografie als öffentliches Gut zu fördern. Zcash war mit einem Unternehmen gestartet, das fast die gesamte Entwicklungsarbeit leistete; ein Jahr später hatten mindestens zwei Organisationen ein Mitspracheinteresse an der Ausrichtung des Protokolls.
Oktober 2018 – Sapling
Sapling wurde am 28. Oktober 2018 bei Blockhöhe 419.200 aktiviert und ersetzte das Beweissystem von Sprout durch ein schnelleres sowie einen neu gestalteten Schaltkreis. Laut den von der Electric Coin Company selbst veröffentlichten Zahlen sank die Zeit zum Erstellen einer geschützten Transaktion um etwa 90 % und der Speicherbedarf um mehr als 97 % – von Minuten auf Sekunden, auf ganz normaler Hardware. Erst das machte geschütztes Zcash in einer mobilen Wallet nutzbar, statt dass es vor allem theoretisch existierte.
Auch die Parameter von Sapling brauchten noch eine Setup-Zeremonie, doch der Ablauf hatte sich verändert: Statt sechs Teilnehmern stützte sie sich auf eine weitaus größere, öffentlich dokumentierte Mehrparteienberechnung, die dieselbe Vertrauensannahme auf viel mehr Beitragende verteilte als bei Sprout. Das machte die Zeremonie sicherer. Abgeschafft hat es sie nicht – das blieb ein eigenes, ungelöstes Problem.
Neben Sapling aktivierte Zcash in den folgenden zwei Jahren Overwinter, Blossom, Heartwood und Canopy: Grundlagen für künftige Upgrades, eine Anpassung der Blockzeit, Coinbase-Shielding und Unterstützung für Light Clients sowie das erste Halving von Zcash zusammen mit einer neuen Struktur für den Entwicklungsfonds. Keines davon berührte das geschützte Beweissystem direkt, aber zusammen etablierten sie, dass Zcash seine eigenen Konsensregeln planmäßig weiterentwickeln würde – ein Mechanismus, auf den die kryptografisch entscheidenden Upgrades später angewiesen waren. Genaue Daten und Blockhöhen findest du in Zcash-Netzwerk-Upgrades: Die vollständige Zeitleiste; hier geht es darum, warum es diesen Upgrade-Pfad gab, nicht um eine Wiederholung seines Zeitplans. Bei all diesen Änderungen war es Proof-of-Work-Mining – in seiner grundlegenden Funktionsweise seit 2016 weitgehend unverändert –, das jeden neuen Block tatsächlich bestätigte; wie dieser Prozess heute funktioniert, erfährst du unter So funktioniert Zcash-Mining.
2019 – Halo schafft die Zeremonie ab
2019 veröffentlichten die Kryptografen Sean Bowe, Jack Grigg und Daira Hopwood von der Electric Coin Company Halo. Es beschrieb einen Weg, Zero-Knowledge-Beweise rekursiv zusammenzusetzen – also einen Beweis zur Prüfung eines anderen zu verwenden –, ohne ein Trusted Setup, wie es Sprout und Sapling beide gebraucht hatten. Die Zeremonie von 2016 hatte versucht, ein Trusted Setup überlebensfähig zu machen, indem sie es auf sechs Personen verteilte; die Sapling-Zeremonie versuchte, es noch sicherer zu machen, indem sie es auf viel mehr verteilte. Halo stellte eine andere Frage: Könnten die Referenzparameter des Beweissystems von vornherein aus öffentlichem Zufall statt aus geheimem Material stammen – sodass nichts mehr vernichtet werden muss und es überhaupt keinen Toxic Waste mehr gibt, um den man sich sorgen müsste?
Das ist eine andere Art von Lösung als eine größere Zeremonie – sie verteilt das Vertrauen nicht breiter, sondern beseitigt die Risikokategorie, für deren Beherrschung die Zeremonie überhaupt existierte. Bis die Idee einen laufenden Zcash-Shielded-Pool erreichte, dauerte es noch drei Jahre.
Mai 2022 – NU5, Orchard und ein endlich enthüllter Name
NU5 wurde am 31. Mai 2022 bei Blockhöhe 1.687.104 aktiviert und führte Orchard ein – einen neuen Shielded Pool auf Basis von Halo 2, einer Weiterentwicklung von Bowes früherer Arbeit – sowie Unified Addresses, die transparente und geschützte Empfänger in einem einzigen Adressformat bündeln. Orchard brauchte überhaupt kein Trusted Setup mehr. (Wie das Beweissystem unter der Haube funktioniert, erfährst du in Wie funktioniert Zcash?.) Den Aktivierungsblock kannst du selbst im Zcash Explorer nachschlagen.
Neben 2016 gestellt, ist der Kontrast unmittelbar: Damals führten sechs Personen ein aufwendiges, sorgfältig geprüftes Verfahren durch, weil die Kryptografie geheimes Material erforderte, das perfekt vernichtet werden musste. Sechs Jahre später nutzte der neueste Shielded Pool von Zcash ein Beweissystem, das so konstruiert war, dass diese Anforderung gar nicht mehr existierte.
Im selben Jahr schloss sich ein anderer Kreis. Am 27. April 2022 veröffentlichte Zcash Media – ein unabhängiges Bildungsmedium, weder die Electric Coin Company noch die Zcash Foundation – ein Video, in dem Edward Snowden mit eigenen Worten und unter eigener Mitwirkung bestätigte, dass er John Dobbertin gewesen war. Snowden hatte als einer der sechs unabhängigen Teilnehmer an der Zeremonie von 2016 mitgewirkt; er war nie Gründer oder Entwickler von Zcash, und seine Rolle begann und endete dort. Fast sechs Jahre lang hatten nur er und eine kleine Zahl von Menschen in seinem Umfeld davon gewusst.
2026 – Die Orchard-Schwachstelle
Orchard lief vier Jahre lang ohne Zwischenfall. Im April 2026 beauftragte Shielded Labs – eine unabhängige gemeinnützige Organisation für Zcash-Protokollentwicklung – den Sicherheitsforscher Taylor Hornby gezielt damit, nach genau dieser Art von Fehler zu suchen. Am 29. Mai 2026 fand Hornby mit einem eigens entwickelten, KI-gestützten Audit-Framework auf Basis von Claude Opus 4.8, das er auf die Implementierung von Halo 2 und des Orchard-Schaltkreises ansetzte, einen kritischen Soundness-Fehler: eine fehlende Bedingung (Constraint), durch die ein Beweiser einen Beweis konstruieren konnte, der gültig aussah, ohne die Regel tatsächlich zu erfüllen, die er durchsetzen sollte. Mit Hilfe des Modells schrieb er einen vollständig funktionierenden Exploit und meldete ihn, statt ihn am Live-Netzwerk zu testen, sofort an Zcash Open Development Lab – die Gruppe, die nach der früheren Umstrukturierung im Jahr 2026 die Kernentwicklung von Zcash übernommen hatte (mehr dazu unten) –, die eine Notfallreaktion koordinierte.
Ein Soft Fork bei Block 3.363.426, gegen 02:00 UTC am 2. Juni, deaktivierte neue Orchard-Transaktionen vollständig; der Hard Fork NU6.2 bei Block 3.364.600 etwa einen Tag später lieferte einen korrigierten Schaltkreis aus und stellte Orchard wieder her.
Bei der Frage einer Ausnutzung lohnt es sich, präzise statt beruhigend zu formulieren. Shielded Labs hat erklärt, es halte eine frühere Ausnutzung für unwahrscheinlich, gestützt auf die eigene Analyse und die Prüfung durch mehrere unabhängige Forscher, und das aktuelle ZEC-Angebot sei intakt – eine Einschätzung, kein Beweis. Weil gerade die Privatsphäre-Eigenschaften von Orchard das sind, wofür der Pool existiert, kann niemand auf eine Transaktionshistorie zeigen und eine Ausnutzung mit Sicherheit ausschließen; diese verbleibende Unsicherheit, die die Korrektur allein nicht beseitigen konnte, ist genau das, wofür das nächste Upgrade gebaut wurde.
Juli 2026 – Ironwood (NU6.3)
NU6.3 (Ironwood) ist seit Block 3.428.143 am 28. Juli 2026 im Zcash-Mainnet aktiv. Neue geschützte Aktivität nutzt den Ironwood-Pool; Orchard bleibt ausgebbar, ist aber nur noch für Abhebungen (exit-only) nutzbar. Die maßgeblichen ZIPs (258, 318 und 326) sind im offiziellen zcash/zips-Index weiterhin als Draft gelistet – ein Dokumentstatus, kein Zeichen dafür, dass das Upgrade inaktiv wäre; die Quellen zu beidem findest du im Zcash Network Upgrade Tracker. Ironwood ist kein Patch für Orchard, sondern ein neuer Shielded Pool auf Basis einer korrigierten Version desselben Designs. Orchard ist dabei auf Abhebungen beschränkt – keine neuen Einzahlungen, keine internen Überweisungen –, während bestehende Werte über den transparenten Turnstile von Zcash in Ironwood wandern, im eigenen Tempo jedes Besitzers, sodass die Migration an der Pool-Grenze beobachtbar bleibt.
Zu Ironwood gehörte außerdem eine Initiative zur formalen Verifikation, getrennt von der eigentlichen Code-Korrektur: ein maschinell geprüfter Beweis, geschrieben im Beweisassistenten Lean, mit mehr als 2.700 einzeln verifizierten Theoremen. Sein Umfang ist wichtig – der Beweis belegt eine bestimmte Eigenschaft namens Balance-Integrität, nämlich dass der Shielded Pool von Ironwood nicht mehr Wert auszahlen kann, als nachweislich hineingeflossen ist, und deckt dabei das Beweissystem, die Schaltkreisregeln und die Ledger-Buchhaltung ab, die für diese Eigenschaft relevant sind. Es ist keine Behauptung, das gesamte Protokoll sei formal verifiziert; es ist ein maschinell geprüftes Argument über genau die eine Eigenschaft, die eine Wiederholung des Orchard-Fehlers verletzt hätte.
Damit hat Zcash auf eine dritte, eigenständige Weise dieselbe Grundfrage beantwortet – wie man der Mathematik vertraut, ohne einer Person zu vertrauen. Die Zeremonie verteilte das Vertrauen auf sechs Personen. Halo versuchte, geheimes Vertrauen ganz überflüssig zu machen. Der Beweis von Ironwood fügt wiederum etwas anderes hinzu: maschinell geprüftes Schließen über genau die Eigenschaft, auf die es am meisten ankam – entstanden, nachdem ein echter Fehler gezeigt hatte, was schiefgehen kann, wenn sie nicht von Anfang an auf diese Weise geprüft wird.
Auch eine Institution wurde neu aufgebaut
Der Orchard-Vorfall ist auf eine bestimmte Weise mit der institutionellen Geschichte von Zcash verbunden, die kurz erwähnt werden sollte. Im Januar 2026 verließ das gesamte Entwicklungsteam der Electric Coin Company das Unternehmen nach einem Streit mit Bootstrap, dem gemeinnützigen Vorstand, der es beaufsichtigte, und gründete Zcash Open Development Lab – genau die Organisation, der Hornby vier Monate später die Orchard-Schwachstelle meldete. ZODL sammelte über 25 Mio. US-Dollar an Seed-Finanzierung ein und übernahm die Entwicklung der bisherigen ECC-Wallet Zashi, die in Zodl umbenannt wurde.
Ein Detail schließt einen längeren Kreis: Unter den Bootstrap-Vorstandsmitgliedern, deren Meinungsverschiedenheit mit dem ECC-Team der Spaltung vorausging, ist Christina Garman, Mitautorin sowohl des Zerocoin-Papers von 2013 als auch des Zerocash-Papers von 2014 und Mitgründerin von Zcash – dieselbe Person, die die Kryptografie mit begründet hatte, war dreizehn Jahre später noch Teil der Struktur, die über die Ausrichtung von Zcash entscheidet. Die ausführlichere Darstellung findest du in Wer steuert Zcash?
Wie es weitergeht: NU7
Zum Zeitpunkt dieses Artikels ist das nächste Zcash-Upgrade noch nicht aktiviert. NU7 würde unter ZIP 218 die Ziel-Blockzeit von 75 auf 25 Sekunden senken, ohne den zugrunde liegenden Emissionsplan zu ändern, zusammen mit Änderungen an Transaktionsformaten und am Mechanismus der Entwicklungsfinanzierung. Bei einer Coinholder-Abstimmung im September 2026 – mit rund 2,4 Mio. von 3,6 Mio. stimmberechtigten ZEC – unterstützten 99,9 % der Stimmen speziell die Änderung der Blockzeit. Die Testnet-Aktivierung ist für den 6. Oktober geplant, eine endgültige Go/No-Go-Entscheidung wird um den 20. Oktober erwartet, vor einem vorläufigen Mainnet-Ziel am 5. November. Keines dieser Daten ist garantiert – NU7 wird erst Teil dieser Geschichte, wenn es tatsächlich aktiviert ist, nicht vorher. Den aktuellen, laufend geprüften Status von NU7 und allen anderen Zcash-Netzwerk-Upgrades findest du im Zcash Network Upgrade Tracker.
Die Geschichte von Zcash auf einen Blick
- 2008 – Bitcoins Whitepaper beschreibt ein öffentliches Ledger und die Grenzen der Pseudonymität
- 2013 – Zerocoin schlägt vor, die Verbindung zwischen Münze und Historie auf Bitcoin aufzubrechen
- 2014 – Zerocash nutzt zk-SNARKs, um Sender, Empfänger und Betrag zu verbergen
- 2015 – Gründung der Zerocoin Electric Coin Company, um das Protokoll zu bauen
- Okt. 2016 – Die Zeremonie (22.–23. Okt.); Zcash startet mit Sprout (28. Okt.)
- 2017 – Gründung der Zcash Foundation als unabhängige gemeinnützige Organisation
- Okt. 2018 – Sapling macht geschützte Transaktionen auf Smartphones praktikabel
- 2019 – Halo macht ein Trusted Setup überflüssig
- Mai 2022 – NU5 aktiviert Orchard und Halo 2; Snowden als Dobbertin bestätigt
- Mai–Juni 2026 – Soundness-Fehler in Orchard gefunden und mit NU6.2 behoben
- Juli 2026 – NU6.3 aktiviert Ironwood bei Block 3.428.143, mit einem formal verifizierten Beweis der Balance-Integrität (maßgebliche ZIPs weiterhin als Draft gelistet)
- Ausstehend – NU7 mit dem Ziel schnellerer Blöcke, noch nicht aktiviert
Was diese Geschichte tatsächlich zeigt
Zcash wird oft einfach als „Privacy Coin“ beschrieben – ein Etikett, das eine viel konkretere Geschichte plattdrückt. Mehrere grundlegende Teile seiner geschützten Architektur wurden im Lauf der Zeit ersetzt oder neu gestaltet: das Beweissystem selbst, bisher viermal (Sprout zu Sapling zu Orchard zu Ironwood); das Vertrauen, auf das es angewiesen war, von einer Zeremonie mit sechs Personen über eine breitere bis hin zu einem System, das so konstruiert ist, dass es gar keine Zeremonie mehr braucht; und in diesem Jahr der Maßstab dafür, was als Gewissheit gilt – von geprüftem Code zu einem maschinell geprüften Beweis genau der einen Eigenschaft, die tatsächlich versagt hatte.
Nichts davon geschah, weil die früheren Versionen in irgendeinem einfachen Sinne gescheitert wären – Sprout funktionierte, Sapling funktionierte, Orchard funktionierte vier Jahre lang, bevor sein Fehler gefunden wurde. Jede Version zeigte präzise, was die nächste beheben musste. Das lohnt sich zu verstehen, wenn du wissen willst, was Zcash tatsächlich ist – und nicht nur, wann es gestartet ist.
Diese Seite wird aktualisiert, wenn wichtige Ereignisse eintreten. Wenn dir etwas Veraltetes auffällt, sag uns im @ZecZcash-Telegram-Kanal Bescheid.
Alle Zcash-News sofort aufs Handy
Folge ZecZcash, unserer unabhängigen Zcash-Community auf Telegram, für Nachrichten in Echtzeit, Kursgespräche und Diskussionen.
@ZecZcash auf Telegram folgen